Dans le secteur de la santé, vous travaillez avec les données les plus sensibles qui soient. C’est pourquoi la sécurité n’est pas un aspect secondaire chez Wellcom, mais son fondement : des certifications vérifiables, la conformité au RGPD et la transparence sur notre façon de travailler.
ISO 27001:2022
NEN 7510:2024
RGPD
AI Act européen
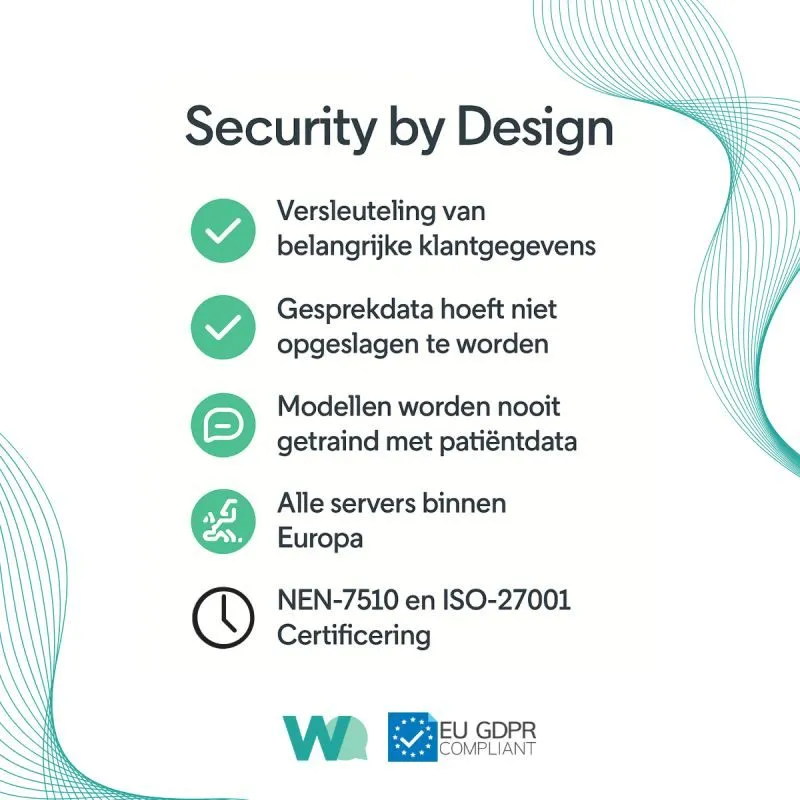
Audio non conservé
Aucun entraînement sur vos données
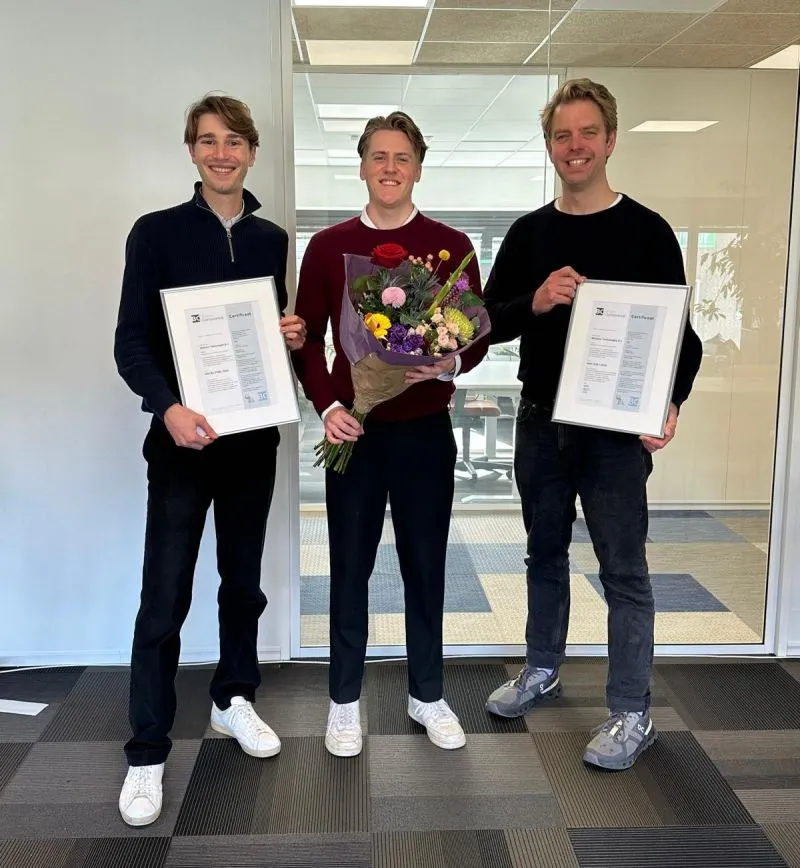
Certifié et évalué de manière indépendante
RGPDConforme
Votre audio n’est pas conservé.
Wellcom travaille en arrière-plan pendant la conversation et la transforme directement en compte rendu. Nous ne conservons pas l’enregistrement lui-même : votre audio n’est pas conservé. Ainsi, la donnée la plus sensible, la voix de votre patient, ne reste pas stockée quelque part sur un serveur. Et tout aussi important : vos conversations, comptes rendus et données ne sont pas utilisés pour entraîner des modèles d’IA.
Une sécurité prouvée, pas seulement promise.
Les belles paroles sur la sécurité s’écrivent vite. C’est pourquoi nous nous faisons évaluer de manière indépendante sur les deux normes qui comptent dans le secteur de la santé néerlandais.
ISO 27001:2022
Norme internationale de sécurité de l’information
L’ISO 27001 est la norme de référence mondiale en matière de sécurité de l’information. Cette certification signifie que Wellcom identifie et maîtrise de manière structurée les risques liés aux données, de la gestion des accès au traitement des incidents, et qu’un auditeur indépendant l’a vérifié.
NEN 7510:2024
Norme néerlandaise de sécurité de l’information dans le secteur de la santé
La norme NEN 7510 applique la sécurité de l’information à la pratique des soins aux Pays-Bas, avec des exigences spécifiques pour le traitement des données médicales. Pour les établissements de santé aux Pays-Bas, c’est souvent une condition impérative dans le choix d’un fournisseur, et chez Wellcom, cette exigence est remplie de manière vérifiable.
Les deux certifications sont accréditées RvA : délivrées par un organisme indépendant accrédité par le Raad voor Accreditatie, l’organisme néerlandais d’accréditation.
Nous mettons aussi activement notre sécurité à l’épreuve. L’entreprise de cybersécurité SecDesk a examiné notre application lors d’un test d’intrusion indépendant, évalué selon CVSS v3.1 : un niveau de risque global faible, sans vulnérabilité de risque moyen, élevé ou critique. En savoir plus (en néerlandais)
Transparents sur les données, noir sur blanc.
Un traitement conforme au RGPD
Nous traitons les données à caractère personnel, y compris les catégories particulières de données telles que les données médicales, conformément au RGPD. Notre politique de confidentialité précise quelles données nous traitons, dans quel but et quels sont vos droits.
La sécurité n’est jamais terminée. Vous avez découvert une vulnérabilité dans nos systèmes ? Notre programme de divulgation coordonnée des vulnérabilités (Coordinated Vulnerability Disclosure) vous permet de la signaler de manière sûre et responsable. Nous prenons chaque signalement au sérieux.
Wellcom est certifiée ISO 27001:2022 et NEN 7510:2024, la norme néerlandaise de sécurité de l’information dans le secteur de la santé. Les deux certifications sont accréditées RvA : elles ont été évaluées par un organisme indépendant accrédité par le Raad voor Accreditatie, l’organisme néerlandais d’accréditation.
La sécurité de Wellcom est-elle testée de manière indépendante ?
Oui. En plus des certifications, nous faisons tester notre application de manière indépendante par SecDesk, une entreprise spécialisée en cybersécurité. Lors d’un test d’intrusion, SecDesk a examiné l’application à la recherche de vulnérabilités potentielles et a évalué sa résistance aux cyberattaques. La gravité a été évaluée selon CVSS v3.1, une méthode reconnue au niveau international. Résultat : un niveau de risque global faible, sans vulnérabilité de risque moyen, élevé ou critique.
Wellcom traite-t-elle les données personnelles conformément au RGPD ?
Oui. Tout traitement de données à caractère personnel est effectué conformément au RGPD. Notre politique de confidentialité indique quelles données nous traitons, dans quel but et quels sont vos droits.
Où trouver la politique de sécurité complète et le contrat de sous-traitance ?
Contactez-nous à support@wellcom-health.nl . Nous vous enverrons volontiers la politique de sécurité complète et le contrat de sous-traitance, et nous répondrons aux questions de votre délégué à la protection des données ou de votre responsable de la sécurité des systèmes d’information.
Utilisez-vous nos données pour entraîner des modèles d’IA ?
Non. Nous n’utilisons pas les conversations, comptes rendus et autres données traités via Wellcom pour entraîner des modèles d’IA. Ils servent uniquement à rédiger votre compte rendu et ne sont pas partagés avec des tiers à des fins d’entraînement.
Dois-je informer mon patient que j’utilise Wellcom ?
Aux Pays-Bas, ce n’est pas obligatoire. La documentation par la voix relève du contrat de soins entre le professionnel de santé et le patient, et dispose ainsi d’une base légale au titre de la WGBO (la loi néerlandaise relative au contrat de traitement médical). Un consentement explicite n’est donc pas nécessaire. Le principe est qu’en tant que sous-traitant, nous ne conservons ni audio, ni transcription, ni résumé : le compte rendu est enregistré uniquement dans le dossier, par votre organisation en tant que responsable du traitement. Cela dit, beaucoup de professionnels de santé le mentionnent tout simplement, ce qui renforce la confiance.
Wellcom relève-t-elle du MDR ?
Non. Nos applications ont une finalité exclusivement administrative et de soutien : nous n’analysons pas, ne posons pas de diagnostic et n’effectuons aucun acte médical qualifié de dispositif médical. Elles se situent donc en dehors du champ d’application du règlement relatif aux dispositifs médicaux (Medical Device Regulation).
Comment Wellcom se positionne-t-elle par rapport à l’AI Act européen ?
Nos solutions sont conçues pour répondre aux exigences de l’AI Act en matière de transparence, de gestion des risques et de fiabilité. Ainsi, vous voyez le texte apparaître en temps réel pendant que vous parlez, et vous vérifiez toujours vous-même le compte rendu avant qu’il n’entre dans le dossier.
Les collègues peuvent-ils consulter les conversations et comptes rendus les uns des autres ?
Non. Par défaut, les conversations et comptes rendus ne sont accessibles qu’à la personne qui les a créés. Grâce aux groupes d’utilisateurs et aux droits d’accès, votre organisation décide elle-même qui peut consulter quoi, et au niveau de l’établissement, vous définissez ces droits par utilisateur ou par site.
Mes enregistrements audio sont-ils conservés ?
Non. Votre audio n’est pas conservé : Wellcom transforme la conversation en compte rendu et ne conserve pas l’enregistrement audio lui-même. Vous souhaitez en savoir plus sur le stockage des comptes rendus, l’accès et les durées de conservation ? Contactez-nous à support@wellcom-health.nl pour obtenir la politique de sécurité complète et le contrat de sous-traitance.
Wellcom a fait tester son application de manière indépendante par SecDesk. Le test d’intrusion a abouti à une évaluation globale du risque faible, sans aucune vulnérabilité de risque moyen, élevé ou critique.
Lire la suite
→
Des questions sur la sécurité ?
Vous souhaitez consulter la politique de sécurité, demander un contrat de sous-traitance ou vérifier nos certificats ? Écrivez-nous, nous aiderons volontiers votre responsable de la sécurité des systèmes d’information ou votre délégué à la protection des données.